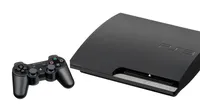










Tim Threat Intelligence dari NordVPN menemukan aksi penyebaran malware berbahaya yang menyamar sebagai proyek emulator PlayStation 5 (PS5) palsu di platform GitHub.
Malware ini akan mengeksploitasi perangkat untuk mencuri password dan informasi pribadi korbannya, demikian dikutip detikINET dari Techspot, Selasa (3/11/2026).
Menyamar Sebagai Emulator 'KyttyPS5' dan 'AnyPS5'
Peretas memanfaatkan kebiasaan komunitas pencinta game dan emulator yang sudah terbiasa mengunduh berkas mentah dari GitHub serta menjalankan program yang belum mengantongi sertifikat digital.
SCROLL TO CONTINUE WITH CONTENT

NordVPN mengidentifikasi dua repository palsu yang menyamar dengan nama proyek emulator KyttyPS5 dan AnyPS5. Halaman proyek tersebut dibuat sangat mirip dengan proyek emulasi asli untuk meyakinkan calon korban bahwa mereka sedang mengunduh software game.
"Penggemar emulator adalah target yang sempurna. Mereka terbiasa mengunduh perangkat lunak eksperimental dari GitHub dan menjalankan berkas tanpa tanda tangan digital, sehingga tidak ada yang terasa mencurigakan bagi mereka," ungkap CTO NordVPN, Marijus Briedis.
Lumpuhkan Microsoft Defender dan Hapus Jejak Otomatis
Teknik yang digunakan malware ini tergolong sangat rapi dan licik demi menghindari deteksi sistem keamanan PC:
- Mengubah Aturan Antivirus: Saat pertama kali dijalankan, malware akan mengubah setelan Microsoft Defender dengan menambahkan aturan pengecualian (exclusion rules). Hal ini memaksa antivirus bawaan Windows mengabaikan pemindaian pada folder atau berkas tertentu.
- Eksekusi Infostealer: Setelah benteng pertahanan komputer dilumpuhkan, sistem akan meluncurkan program eksekutabel yang diyakini peneliti sebagai infostealer--program jahat yang bertugas mencuri password, kredensial akun, dan data sensitif pengguna.
- Jalankan Script Pembersih: Setelah infostealer bekerja, script pembersih (cleanup script) akan otomatis aktif untuk menghapus berkas malware itu sendiri dari dalam komputer.
Skema pembersihan otomatis ini membuat jejak peretasan sulit dilacak oleh pemilik PC, sehingga korban sering kali tidak menyadari bahwa data pribadi mereka telah dicuri.
Hingga saat ini, belum diketahui secara pasti berapa jumlah pengguna yang telah terinfeksi maupun nama spesifik dari varian infostealer yang digunakan. Komunitas game diimbau untuk selalu memverifikasi identitas dan rekam jejak pemilik repository sebelum mengunduh berkas apa pun dari internet.