












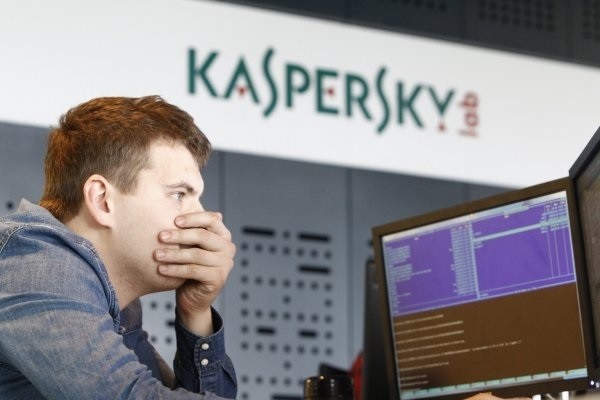
"Ini sangat komplek, tersembunyi dan eksploitasi kerentanan zero-day . Kami cukup yakin bahwa ada sebuah negara di belakang penyerangan ini," ujarnya seperti dikutip detikINET dari blog resmi Kaspersky yang dilansir Business Insider, Jumat (12/6/2015).
Kaspersky Lab menjuluki serangan ini Duqu 2.0. Serangkaian ini didasari oleh serangkaian malware bernama Duqu. Malware ini dianggap terkait dengan serangan Stuxnet yang menargetkan negara-negara seperti Iran, India, Perancis dan Ukraina pada 2011 silam.
Kaspersky Lab tengah melakukan audit keamanan awal serta analisis serangan. Audit ini termasuk sumber kode verifikasi dan pengecekan infrastruktur perusahaan. Hingga saat ini audit masih berlangsung dan akan selesai dalam beberapa minggu.
Sejauh ini tidak ada indikator aktivitas berbahaya yang terdeteksi. Penyerang di balik Duqu 2.0 menyusup ke jaringan Kaspersky untuk mempelajari lebih lanjut tentang layanan dan memata-matai teknologi yang mereka miliki.
(rou/rou)


Tautan telah disalin