










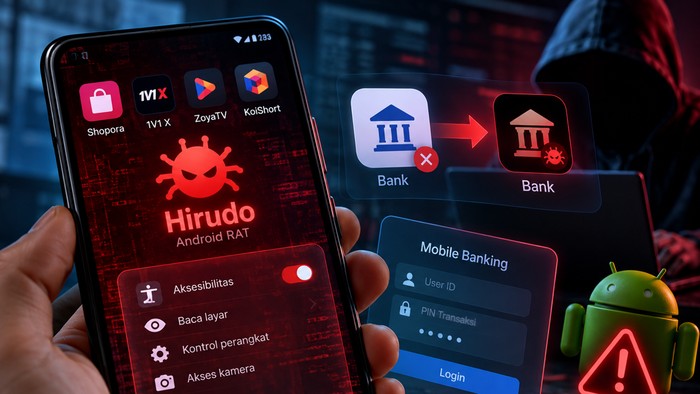
Pengguna HP Android di Indonesia perlu mewaspadai malware baru bernama Hirudo. Malware ini menargetkan delapan aplikasi mobile banking dari tujuh bank di Indonesia, dengan kemampuan mencuri PIN hingga mengganti aplikasi perbankan resmi menggunakan versi berbahaya.
Temuan tersebut diungkap perusahaan keamanan siber ThreatFabric dalam laporan yang diterbitkan pada 14 Oktober 2026.
"Hirudo berupaya mengganti aplikasi perbankan itu sendiri dengan salinan yang dimodifikasi, yang secara diam-diam menonaktifkan pemeriksaan keamanan milik bank dari dalam aplikasi," jelas ThreatFabric.
SCROLL TO CONTINUE WITH CONTENT

Dikutip dari BleepingComputer, Kamis (15/10/2026), peneliti menemukan delapan aplikasi perbankan Indonesia yang telah disiapkan versi penggantinya. Namun, nama bank yang menjadi sasaran tidak diungkap secara terbuka.
Menyamar Jadi Aplikasi Belanja dan Curi PIN
Hirudo merupakan malware Android berjenis remote access trojan (RAT) yang memungkinkan penyerang mengendalikan perangkat korban dari jarak jauh.
Malware ini disebarkan melalui aplikasi yang menyamar sebagai layanan belanja dan hiburan, seperti Shopora, 1V1 X, ZoyaTV, dan KoiShort.
Beberapa aplikasi bahkan menampilkan katalog belanja atau konten hiburan sungguhan sehingga terlihat normal.
Namun, aplikasi tersebut menyimpan komponen berbahaya. Saat dibuka, pengguna dapat menerima pemberitahuan pembaruan palsu yang mengarahkan pemasangan malware tambahan.
Hirudo kemudian meminta izin sensitif, termasuk Accessibility atau aksesibilitas Android. Jika diberikan, izin ini dapat disalahgunakan untuk membaca layar, menekan tombol, dan menjalankan perintah tanpa sepengetahuan korban.
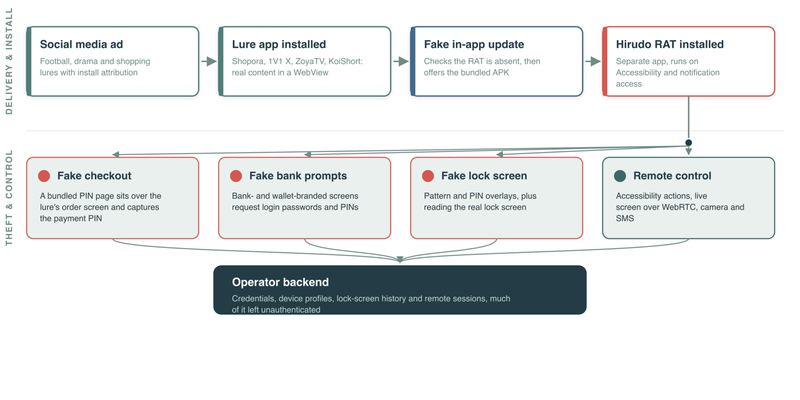 Malware Hirudo Incar 8 Aplikasi Bank di Indonesia Foto: ThreatFabric |
Bisa Ganti Aplikasi Mobile Banking Asli
ThreatFabric menemukan Hirudo memiliki daftar 42 aplikasi keuangan yang menjadi target. Delapan aplikasi perbankan Indonesia bahkan sudah memiliki APK pengganti khusus.
Ketika mendeteksi aplikasi bank yang menjadi sasaran, Hirudo menampilkan pemberitahuan update palsu dan mencoba mengarahkan korban menghapus aplikasi resmi.
Malware kemudian berusaha memasang aplikasi pengganti yang telah dimodifikasi, menggunakan nama paket dan nomor versi yang sama agar terlihat seperti aplikasi asli.
Meski demikian, proses ini tidak sepenuhnya otomatis. Android mengharuskan aplikasi dengan tanda tangan digital berbeda dipasang setelah aplikasi asli dihapus, sehingga pengguna masih berkesempatan menghentikannya.
Setelah terpasang, aplikasi berbahaya menggunakan teknik hooking berbasis YAHFA dan Dobby untuk memanipulasi pemeriksaan keamanan, termasuk tanda tangan digital, Accessibility, perekaman layar, dan Google Play Integrity.
Tujuannya agar aplikasi yang telah dimodifikasi terlihat seolah-olah berjalan dalam kondisi aman.
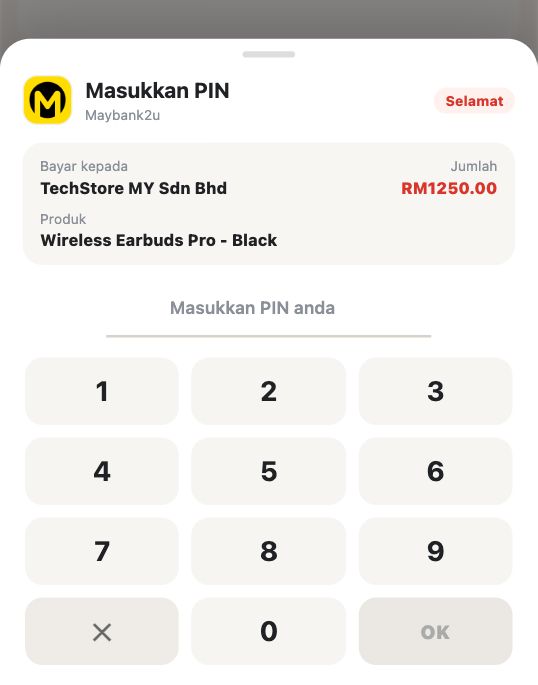 Malware Hirudo bisa curi PIN Foto: ThreatFabric |
Bisa Curi PIN hingga Pantau Kamera
Selain mengganti aplikasi bank, Hirudo memiliki sejumlah kemampuan berbahaya, antara lain:
- Mencuri informasi login dan PIN transaksi melalui halaman pembayaran palsu.
- Membaca SMS dan mengumpulkan informasi pembuka kunci layar.
- Memantau aktivitas layar secara langsung menggunakan WebRTC.
- Mengakses kamera depan dan belakang setelah memperoleh izin yang diperlukan.
ThreatFabric juga menemukan ribuan catatan kredensial dalam infrastruktur yang terkait dengan Hirudo. Namun, jumlah korban sebenarnya, termasuk di Indonesia, belum diketahui.
Meski Indonesia menjadi sasaran penting, malware ini juga menargetkan layanan keuangan di China, India, Meksiko, Maroko, dan Thailand.
Perlu ditegaskan, masuknya aplikasi bank dalam daftar target tidak berarti sistem perbankan tersebut telah berhasil dibobol. Serangan terutama menyasar perangkat Android milik nasabah.
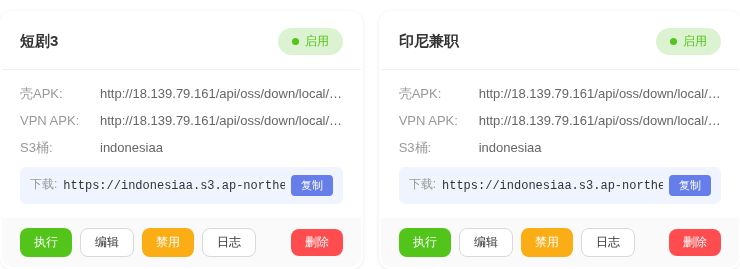 Malware Hirudo Incar 8 Aplikasi Bank di Indonesia Foto: ThreatFabric |
Cara Melindungi HP Android dari Hirudo
Pengguna dapat mengurangi risiko serangan dengan langkah berikut:
- Unduh aplikasi hanya melalui Google Play Store atau sumber resmi.
- Hindari memasang APK dari tautan mencurigakan.
- Jangan memberikan izin Accessibility kepada aplikasi yang tidak membutuhkannya.
- Aktifkan Google Play Protect dan perbarui sistem Android.
- Jangan menghapus aplikasi bank karena permintaan update yang mencurigakan.
- Segera hubungi bank jika menemukan transaksi tidak dikenal.
Jika HP diduga terinfeksi, gunakan perangkat lain yang terpercaya untuk mengganti kata sandi dan menghubungi bank.


(afr/afr)


