








Kecerdasan buatan (AI) membutuhkan akses ke data perusahaan agar dapat menjalankan tugas yang diberikan, mulai dari dokumen, data pelanggan, hingga informasi sumber daya manusia. Penggunaan AI di perusahaan mau tidak mau membuatnya makin terhubung dengan berbagai sistem internal.
Namun, semakin banyak sistem yang terhubung juga menimbulkan pertanyaan soal keamanan. Nah, sebenarnya sejauh mana AI boleh mengakses data perusahaan? Carlos Quaderi, Head of Asia Pacific Zoom, mengatakan akses AI seharusnya mengikuti aturan yang sudah diterapkan perusahaan pada sistem yang digunakan karyawan.
"Tata kelola keamanan sebenarnya berada pada kebijakan yang sudah dimiliki pelanggan. Jadi, kami tidak mengesampingkan atau mengambil alih pengaturan yang diberikan perusahaan kepada AI," kata Carlos dalam wawancara di Go Work, Pacific Place, Jakarta, Kamis (8/10/2026).
SCROLL TO CONTINUE WITH CONTENT
Menurutnya, izin yang dimiliki AI mengikuti hak akses pengguna pada sistem perusahaan. Misalnya, jika seorang karyawan hanya memiliki akses tertentu pada Salesforce, email, kalender, atau aplikasi perusahaan lainnya, AI juga tidak otomatis mendapatkan akses lebih luas.
"AI hanya bisa mengakses apa yang diizinkan oleh parameter yang sudah ada berdasarkan kebijakan tata kelola perusahaan," ujarnya.
Carlos mengatakan pendekatan tersebut penting ketika AI terhubung dengan berbagai sistem perusahaan. Ia mencontohkan, data perusahaan bisa tersimpan di Microsoft OneDrive, catatan pelanggan berada di Salesforce, informasi layanan pelanggan di ServiceNow atau Atlassian, sementara data HR berada di Workday.
AI dapat membutuhkan akses ke sistem-sistem tersebut untuk mendapatkan informasi yang relevan. Namun, aksesnya tetap mengikuti izin yang telah ditetapkan perusahaan.
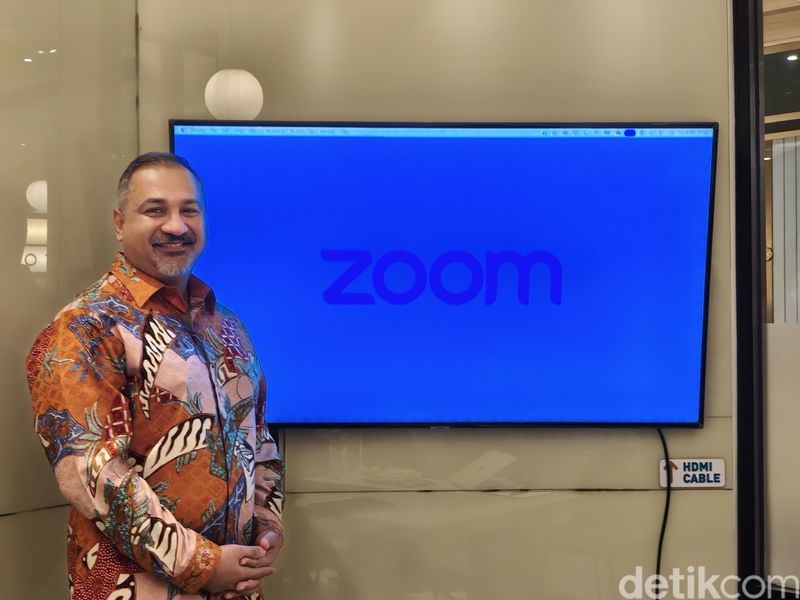 Carlos Quaderi, Head of Asia Pacific Zoom Foto: Rachmatunnisa/detikINET |
"Anda tidak perlu melakukan apa pun yang harus dikustomisasi karena administrator di perusahaan atau organisasi sudah mengatur tools yang ada dengan keamanan, enkripsi, dan kontrol akses," kata Carlos.
Dengan demikian, menurut Carlos, AI tidak dapat begitu saja membuka data yang berada di luar kewenangannya. "AI hanya dapat bekerja dalam kerangka parameter yang sudah ada pada tools atau sistem yang digunakan," ujarnya.
Di sisi lain, Carlos mengatakan Zoom juga memiliki standar pengamanan tersendiri untuk produk dan layanannya, termasuk persyaratan terkait lokasi penyimpanan data, enkripsi, serta ketentuan hukum yang berlaku.
"Kami memiliki standar guardrail yang sangat tinggi untuk produk dan layanan kami, dengan persyaratan data residency, persyaratan enkripsi, serta persyaratan hukum," pungkas Carlos.


