Sebuah operasi keamanan siber berskala besar dijalankan secara diam-diam di Inggris untuk mengamankan puluhan ribu lemari pendingin dan freezer di berbagai jaringan supermarket besar, gudang logistik, restoran, SPBU, hingga stadion olahraga dari ancaman peretas.
Langkah darurat ini menyusul gelombang serangan siber di daratan Eropa yang menyebabkan berton-ton bahan makanan membusuk di ratusan toko dengan kerugian mencapai jutaan poundsterling. Prancis sebelumnya menuding Iran berada di balik salah satu gelombang serangan ke jaringan supermarket mereka, meski tudingan tersebut dibantah oleh Teheran.
Semula, Inggris diperkirakan luput dari ancaman peretasan tersebut karena industri pendingin di negara itu menggunakan perangkat berbeda dari daratan Eropa. Namun pada akhir Oktober lalu, peneliti keamanan menemukan celah kerentanan serius yang berpotensi memicu kerusakan jauh lebih parah apabila lebih dulu dieksploitasi oleh peretas.
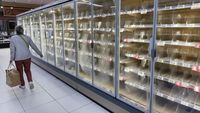
Sejak temuan itu, para peneliti keamanan, tim TI perusahaan, serta Pusat Keamanan Siber Nasional Inggris (NCSC) bekerja tanpa henti untuk memperingatkan puluhan perusahaan. Pemberitaan mengenai operasi ini sengaja ditahan hingga proses pengamanan rampung guna mencegah peretas memanfaatkan celah tersebut.
Ribuan Pengatur Suhu Kulkas Diputus secara Fisik
Celah keamanan itu pertama kali ditemukan oleh tim konsultan pendingin Omega Solutions, lalu diverifikasi dan diteliti lebih lanjut oleh para pakar dari Pen Test Partners. Selanjutnya, NCSC bersama Departemen Lingkungan Hidup, Pangan, dan Urusan Pedesaan (Defra) serta Badan Standar Pangan Inggris (FSA) menggelar konferensi jarak jauh lintas industri untuk menutup lubang keamanan tersebut.
Sebagai langkah mitigasi cepat, ribuan perangkat pengendali yang mengatur puluhan ribu unit kulkas dan freezer segera diputus dari koneksi internet terbuka. Pemutusan dilakukan baik secara jarak jauh maupun secara fisik dengan mencabut kabel jaringan internet dan memantau suhu pendingin secara manual.
Sebagian besar jaringan supermarket besar terpaksa mengerahkan tim TI mereka untuk menangani risiko ini. Seorang pekerja di salah satu jaringan ritel besar mengungkapkan bahwa timnya memutus koneksi ratusan perangkat setiap hari selama sepekan penuh.
"Ini benar-benar terasa seperti berpacu dengan waktu karena kami memperkirakan gelombang peretasan kulkas berikutnya akan segera datang. Dari sisi bisnis, dampaknya bisa sangat menghancurkan dengan gangguan operasional dan rantai pasok. Gudang kami menyimpan makanan bernilai jutaan poundsterling yang bisa membusuk jika peretas mengetahui metode serangan ini," ujarnya.
Sepanjang tahun ini, tercatat sudah terjadi tiga gelombang serangan siber terhadap sistem pengatur suhu pendingin secara global:
- Agustus: Sistem pendingin di sejumlah kecil pangkalan militer Amerika Serikat ikut terdampak serangan.
- 11 dan 12 Oktober: Ratusan supermarket dan fasilitas pengolahan makanan di Prancis diserang melalui sistem pengatur suhu buatan Danfoss.
- 1 dan 2 November: Puluhan supermarket di tujuh negara Eropa menjadi sasaran dengan dampak terparah di Belgia dan Luksemburg, serta turut menyasar sejumlah fasilitas bank darah di Prancis.
Sorotan terhadap Perangkat Buatan RDM
Rentetan serangan di Eropa mendorong pakar dari Omega Solutions memeriksa keamanan pengatur suhu pendingin paling populer di Inggris yang diproduksi perusahaan lokal Resource Data Management (RDM). Selain supermarket, peringatan kewaspadaan juga disebarkan ke minimarket, SPBU, jaringan restoran cepat saji, arena olahraga, hotel, pabrik pengolahan makanan, hingga fasilitas penyimpanan dingin.
Pakar keamanan dari Pen Test Partners, Ken Munro, menyebut perangkat pengendali populer tersebut memiliki masalah kata sandi lemah yang serupa dengan unit Danfoss di Eropa. Menurutnya, hanya butuh hitungan hari bagi kelompok kriminal siber maupun peretas yang didukung negara untuk menemukan celah itu.
Pihak RDM sendiri membantah tingkat keparahan kerentanan yang diungkapkan dan menilai perbandingan dengan unit yang diretas di daratan Eropa tidak tepat, karena peretasan terhadap perangkat mereka membutuhkan akses fisik ke perangkat keras. Kendati demikian, para peretas etis menilai hal itu tetap mungkin dilakukan mengingat perangkat keras terkait dapat dibeli dengan harga murah di situs jual beli daring seperti eBay.
CEO RDM, Ged Evans, menyatakan bahwa kerentanan tersebut ditemukan dalam lingkungan pengujian ekstrem yang melibatkan pembongkaran perangkat keras perusahaan. Meski begitu, RDM mendapat apresiasi atas respons profesionalnya karena langsung merilis pembaruan keamanan perdana, menghubungi pelanggan secara proaktif, serta memastikan tidak ditemukan aktivitas mencurigakan di sistem pelanggan bersama NCSC, demikian dikutip detikINET dari BBC, Jumat (20/11/2026).
Simak Video " Video: Kemenangan Sempurna Raul Fernandez di MotoGP Inggris"
(asj/asj)