Kata sandi 8 karakter hanya butuh 39 menit untuk dibobol hacker. Password 12 karakter? Perlu sekitar 3 ribu tahun. Itu sebabnya masyarakat mesti lebih peduli soal keamanan data.
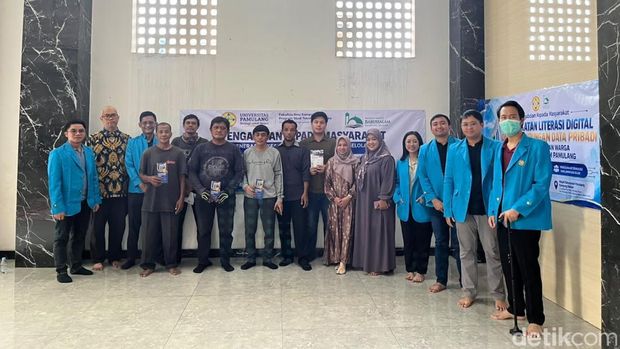
Selisih perbedaan ini menjadi topik yang membuka sosialisasi literasi keamanan siber Tim Pengabdian kepada Masyarakat (PKM) Universitas Pamulang (UNPAM) di Yayasan Masjid Babussalam Kampung Belajar, Pamulang timur, Tangerang Selatan, Minggu, 20 September 2026.
Mengusung tema 'Cybersecurity Awareness: Protect You and Your Data', kegiatan yang dimulai pukul 08.30 WIB itu menyasar pengurus dan jamaah yayasan yang berpegang pada semangat 'Cerdas, Sehat, Berakhlak'. Tujuh anggota tim, yakni Musmulyadi, Febriansyah, Dinda Oktaviani W, M Adrian Rachmadi, M Nabil Muttaqin, Ageng Muktianto, Muhammad Reza, dan Sandri Sagitarius, mengajak para peserta mengenali lima isu, antara lain ada phishing, kata sandi, keamanan akun, privasi data, dan etika digital.
"Diselenggarakannya PKM ini adalah agar peserta dan pengurus dari Yayasan Masjid Babussalam Kampung Belajar mampu memliki kesadaran akan pentingnya perlindungan data pribadi, di tengah derasnya arus informasi pada era AI saat ini," kata Musmulyadi, selaku Ketua Tim PKM mahasiswa S2 Teknik Informatika Universitas Pamulang.
Pesan pertama yang ditanamkan adalah jangan merasa aman hanya karena merasa kita bukan siapa-siapa. Data keuangan, data medis, hingga akun email milik orang biasa pun diburu penyerang. Karena itu pemateri menyampaikan, teknologi secanggih apapun tidak cukup. Manusia adalah garis pertahanan pertama sekaligus mata rantai yang paling sering diincar. Dasarnya adalah tiga prinsip keamanan informasi, antara lain adalah data harus rahasia, utuh dan selalu bisa diakses saat dibutuhkan, dengan payung hukum UU ITE dan UU Perlindungan Data Pribadi (UU PDP) Nomor 27 Tahun 2022.
Mengenai materi data pribadi, peserta diajak untuk berhenti memakai nama anak, tanggal lahir, atau deretan angka dalam menggunakan kata sandi seperti '123456'. Kuncinya ada pada panjang bukan kerumitan. Peserta dianjurkan memakai frasa sandi (passphrase) minimal 12 karakter, satu kata sandi berbeda untuk setiap akun, dan menyimpannya di pengelola kata sandi seperti Bitwarden atau KeepPass, bukan di kertas atau catatan tempel.
Lapisan pengamanan kedua adalah autentikasi multifactor (MFA), ibarat menambah gembok kedua di pintu yang sudah terkunci. Selain kata sandi, akun meminta bukti lain berupa biometrik, aplikasi autentikator, atau kode sekali pakai. Menurut sumber yang dikutip dalam materi, pengguna MFA 99,9 persen lebih kecil kemungkinannya akunnya diambil alih. Pemateri juga mengingatkan peserta, trik 'kelelahan MFA' ketika penyerang membanjiri ponsel korban dengan notifikasi persetujuan sampai korban menyerah dan menekan setuju.
"Kami diperkenalkan metode MFA (Autentikasi Multi Faktor) yaitu bagaimana caranya kita menambahkan verifikasi tambahan seperti biometrik, aplikasi autentikator, email, atau kode sekali pakai, ini adalah bagian terpenting dalam melindungi data yang ada di yayasan," kata Burhan, salah satu peserta PKM di Yayasan Masjid Babussalam Kampung Belajar.
Untuk menangkal Phishing, peserta dibekali empat langkah singkat sebelum mengklik tautan, diantaranya yaitu Verify (apakah memang menunggu tautan itu), Hover (arahkan kursor untuk mengintip alamat aslinya), Sniff test (apakah situsnya terasa janggal), dan Click (kalau ragu jangan klik, hapus saja). Hal yang sama berlaku untuk telepon mencurigakan seperti, minta penelepon membuktikan identitas, tutup, lalu hubungi nomor resminya.
Di era AI, penipu makin sulit dikenali. Pesan palsu kini bisa bertata bahasa sempurna, bahkan suara bisa ditiru lewat deepfake, sehingga salah ketik tak lagi bisa jadi patokan. Jurus penangkalnya sederhana yaitu, cek ulang setiap permintaan uang atau data lewat saluran lain dan jangan terburu buru saat ditekan.
Peserta juga dibekali kebiasaan harian yang mudah ditiru, yaitu rutin mencadangkan data, memperbarui sistem dan antivirus, tidak menyambungkan USB asing, serta menghindari WiFi dan stasiun pengisian daya publik. Bila terlanjur tertipu, pemateri menegaskan hal itu bukan aib. Yang penting tidak panik, putuskan koneksi perangkat, catat kronologinya, dan laporkan kepada penegak hukum.
Sesi diskusi dan tanya jawab menutup rangkaian kegiatan. Tim PKM UNPAM berharap jamaah dan pengurus Yayasan Masjid Babussalam Kampung Belajar pulang dengan kebiasaan baru di ruang digital, karena sekuat apa pun sistem, kesadaran setiap orang tetaplah benteng pertama.
Simak Video "Video: Hati-hati! Ini Tandanya Jika Akun Gmail Sudah Diretas"
(fay/fay)